私幕区块链落地企业实操:数据上链后私幕区块链落地企业实操:数据上链后,隐私保护到底怎么做才真正到位,隐私保护到底怎么做才真正到位
干金融技术这些年,被问得最多的是"数据上链后别人到底看不看得到"。私幕区块链听着玄乎,其实就解决一件事——让数据在链上跑,但只有该看的人能看懂。
传统区块链公开透明,账本谁都能翻。企业做供应链金融、多方联合风控私幕区块链,数据不能裸奔。私幕区块链把账本拆成不同通道,每个通道里谁参与、能看什么,都是提前定好的权限矩阵,不是事后打补丁。
底层用零知识证明或同态加密,交易在链上验证合法性,具体数值和参与方身份藏在计算里。我参与一个跨境结算项目,两家银行完成清算,全程互不知道对方交易金额,但链上状态机确认结果正确。
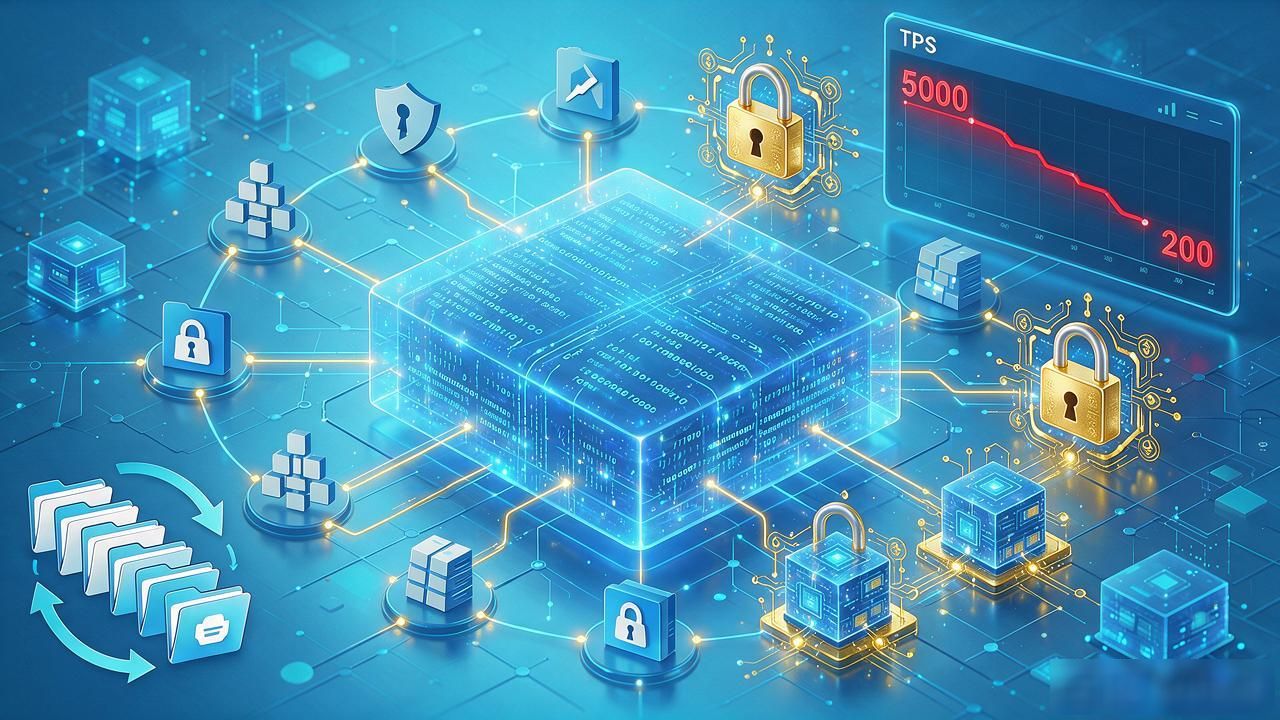
落地最头疼的不是技术,是权限治理。十家机构上链,合规要求、数据分级标准各异,私���通道划分反复改了七八版。加密计算开销也让TPS从几千掉到几百,高峰期得做异步批处理。
给正在评估的朋友一句实在话:别一上来选最重的加密方案,先梳理数据分级和合规红线,倒推需要几层私幕、每层可见范围是什么。选型比架构设计更重要,工具链从蚂蚁摩斯到Fabric私有通道,现在都够用了。
你们公司如果把核心业务数据搬上链,最担心哪个环节会"走漏"?